5G Ağlarında Güvenlik Mimarisi: Tehdit Yüzeyi, Zafiyetler ve Savunma Katmanları

5G ile birlikte telekomünikasyon ağları kapalı kutulardan kurtulup tamamen yazılıma dönüşmüştür. Bu devrimsel dönüşüm, siber saldırganlar için yepyeni ve çok daha geniş bir saldırı yüzeyi yaratmıştır. Şirketlerin kritik verilerini barındıran bu yeni dijital ekosistemde ayakta kalabilmesi, geleneksel güvenlik duvarlarını terk edip ‘Hiçbir cihaza güvenme, sürekli doğrula’ (Sıfır Güven) stratejisine geçmesine bağlıdır. Nesil Teknoloji’nin uzman danışmanlığı ve stratejik siber güvenlik vizyonuyla, 5G altyapılarındaki görünmez arka kapıları kapatın ve kurumunuzu siber krizlere karşı hazırlıklı hale getirin.

Details
Veri İhlali Sonrası İlk 72 Saat: Teknik Müdahale ve Hukuki Rehber

Siber güvenlik dünyasında “altın saatler” olarak bilinen veri ihlali sonrası ilk 72 saat, bir kurumun geleceğini belirleyen en kritik zaman dilimidir. Bu rehber; ihlalin tespit edildiği o kaotik ilk andan başlayarak, kriz masasının kurulması, delillerin karartılmadan toplanması, teknik kapsama işlemleri ve KVKK nezdindeki yasal bildirim süreçlerini adım adım ele almaktadır. Sadece teknik bir döküman olmanın ötesinde, itibar yönetimi, ekip psikolojisi ve iletişim stratejilerini de kapsayan bu yazı, kriz anında elinizin altında bulunması gereken bir başucu kaynağıdır.

Details

2026 KVKK Para Cezaları ve Kararlar

Türkiye’de kişisel verilerin korunması mevzuatı, 2026 yılı itibarıyla yaptırım gücü ve uygulama olgunluğu açısından zirve noktasına ulaşmıştır. Yeniden değerleme oranlarıyla 17 milyon TL barajını aşan para cezaları, kurumlar için veri korumayı bir “şekli uyum” sürecinden çıkarıp “stratejik risk yönetimi” haline getirmiştir. Bu kapsamlı içerik; 2026’nın güncel ceza limitlerini, yapay zeka (AI) ekosistemindeki yeni nesil yaptırımları, Anayasa Mahkemesi’nin “etkili soruşturma” standartlarını ve güncel emsal kararları detaylandırarak veri sorumluları için bir yol haritası sunmaktadır.

Details

Veri İşleyen ve Veri Sorumlusu Farkı

Bu rehber, KVKK uyum süreçlerinin en kritik ayrımı olan “Veri Sorumlusu” ve “Veri İşleyen” kavramlarını; otorite testi, müteselsil sorumluluk ilkesi ve 2024 reformu ışığında incelemektedir. Bulut bilişim kullanımı, alt işveren (sub-processor) zinciri ve veri ihlali durumunda kriz yönetimi süreçleri, hukuki ve teknik boyutlarıyla detaylandırılmıştır

Details

Sermaye Piyasası Pentest Standartları ve VII-128.10

Sermaye Piyasası Kurulu tarafından 13 Mart 2025 tarihinde yayımlanan VII-128.10 sayılı Tebliğ, finans kurumlarının bilgi sistemleri güvenliğini yeni standartlara taşıyor. Bu kapsamlı rehberde, aracı kurumlardan kripto varlık platformlarına kadar tüm sermaye piyasası aktörlerinin uyması gereken sızma testi yükümlülükleri, TSE sertifikasyon süreçleri, teknik test metodolojileri ve raporlama gereklilikleri detaylı şekilde ele alınmaktadır. Yönetim kurullarının gözetim sorumluluğundan idari yaptırımlara, API güvenliğinden mobil uygulama testlerine kadar geniş bir yelpazede pratik bilgiler sunuyoruz.

Details

Sağlık Sektöründe KVKK: Hasta Verisi Koruma Yükümlülükleri

Sağlık · KVKK · Hasta Verisi Sağlık Sektöründe KVKK: Hasta Verisi Koruma Yükümlülükleri Rehberi Bir hastanın kan tahlili sonuçları, kronik rahatsızlık geçmişi veya kullandığı ilaçların listesi; bunların hepsi o kişiye ait en mahrem bilgilerdir. Sağlık sektöründe çalışan herkes —doktordan hemşireye, eczacıdan laboratuvar teknisyenine— bu verilere her gün dokunur. Peki, bu verilerin dijital ortamda nasıl korunması…

Details

Pentest Yönetimi ve Yıllık Güvenlik Takvimi

Siber güvenlik dünyasında “savunma” artık pasif bir eylem değildir. Saldırganların tekniklerinin her geçen gün geliştiği bir ortamda, kurumların kendi altyapılarını bir hacker gözüyle sürekli sınaması, yani “Ofansif Güvenlik” yaklaşımını benimsemesi şarttır. Bu kapsamlı rehber, sızma testlerini (penetration testing) yıllık bir “tik atma” zorunluluğundan çıkarıp, ölçülebilir bir risk yönetimi disiplinine nasıl dönüştüreceğinizi anlatıyor. BDDK, TCMB, PCI DSS 4.0 ve KVKK gereksinimlerini harmanlayan yıllık takvim stratejilerinden, “Adam/Gün” bütçe hesaplamalarına; tedarikçi seçim kriterlerinden yönetim kurulu raporlamasına kadar, modern bir Pentest Programının A’dan Z’ye mimarisini sunuyoruz.

Details

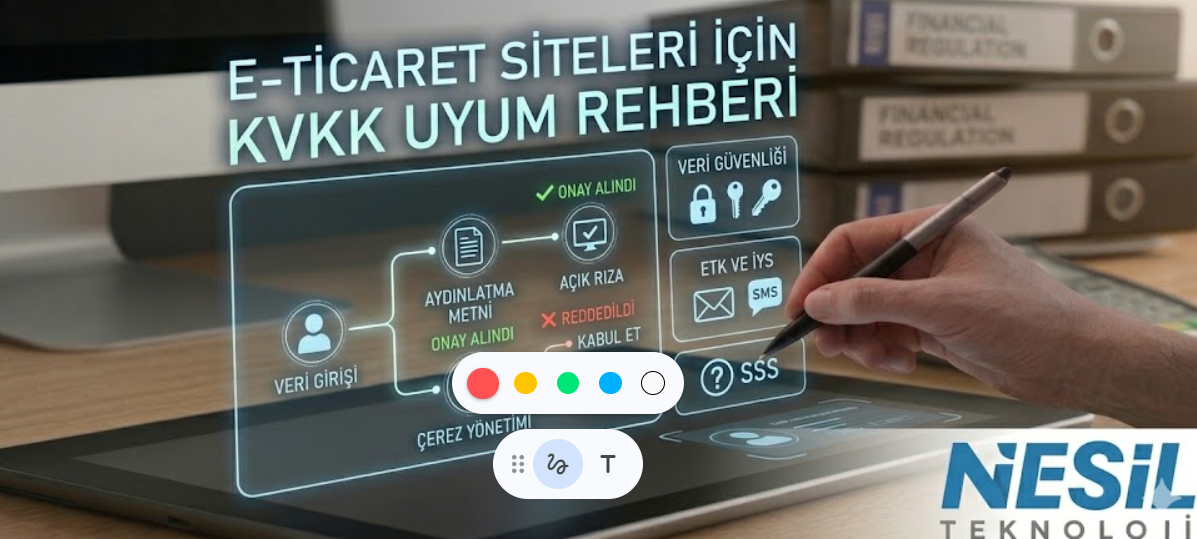
E-Ticaret Siteleri İçin KVKK Uyum Rehberi

Bu rehber, e-ticaret sitesi sahipleri ve yöneticileri için KVKK uyum sürecini adım adım anlatmaktadır. Aydınlatma metni hazırlama, çerez politikası oluşturma, açık rıza alma süreçleri (ETK izinleri ile farkları), ETBİS kaydı ve veri güvenliği önlemleri gibi kritik konuları ele alır. Karmaşık hukuk jargonundan uzak, pratik ve uygulanabilir bir dil kullanılarak hazırlanmıştır.

Details

BDDK Uyumlu Bankacılık Sızma Testi Stratejileri

Bu kapsamlı makale, Türkiye bankacılık sektöründe Bilgi Sistemleri (BS) sızma testlerinin yasal dayanaklarını, BDDK tarafından belirlenen teknik kriterleri ve uygulama safhalarını bir mühendis gözüyle analiz etmektedir. 2026 yılı güncel tehdit vektörleri ışığında; ATM, mobil bankacılık ve iç ağ güvenliği gibi kritik alanlarda sızma testlerinin nasıl planlanması gerektiği, bağımsızlık ilkesinin önemi ve raporlama süreçlerindeki yasal sorumluluklar detaylandırılmaktadır.

Details

KVKK Veri İhlali Bildirimi 72 Saatte Kriz Yönetimi

Bu kapsamlı rehber, bir veri sorumlusunun kişisel veri ihlali anında karşı karşıya kaldığı 72 saatlik yasal süreci saniye saniye analiz etmektedir. İhlalin tespiti, risk analizi, Kurul bildirimi ve ilgili kişilere yapılacak duyuru süreçlerini siber güvenlik perspektifiyle ele alırken, 2026 yılındaki güncel mali riskleri ve hukuki yaptırımları detaylıca açıklamaktadır.

Details