
KVKK Danışmanlığı
6698 sayılı Kişisel Verilerin Korunması Kanunu kapsamında veri envanterinden VERBİS kaydına, aydınlatma metinlerinden teknik tedbirlere uçtan uca uyum hizmeti. Hukuk, teknik ve organizasyonel boyutu birlikte yöneten bir program.

KVKK danışmanlığı, 6698 sayılı Kişisel Verilerin Korunması Kanunu kapsamında veri sorumlularının; kişisel veri envanteri çıkarma, VERBİS kaydı (m.16), aydınlatma yükümlülüğü (m.10), açık rıza yönetimi (m.5), saklama-imha politikası ve teknik-idari tedbir (m.12) yükümlülüklerini sistematik biçimde kurması için verilen uyum hizmetidir.
Belge düzeninden öte, iş süreçlerine entegre, denetlenebilir ve sürdürülebilir bir uyum programı kurarız. Süreç, KVKK Kurulu rehberleri ile ISO/IEC 27701 PIMS çerçevesi esas alınarak yürütülür. Hukuk ekibi ve teknik ekip aynı projede, aynı sorumlulukla çalışır.
Hizmet Kapsamı
Hizmet, üç ana modül üzerinden yürütülür. Her modül kurumun ölçeğine, sektörüne ve veri işleme yoğunluğuna göre uyarlanır. Modüller birlikte ya da ihtiyaca göre ayrı ayrı alınabilir.
Hukuki Modül
- Aydınlatma metinleri (m.10) — web sitesi, başvuru formları, IK, çağrı merkezi, kamera kayıtları, sözleşme ekleri
- Açık rıza setleri (m.5/1) — pazarlama, ticari elektronik ileti, özel nitelikli veri işleme
- Çerez politikası, banner ve tercih merkezi yapılandırması
- Veri işleyen sözleşmesi ve yurt dışı aktarım taahhütnameleri (m.9)
- İlgili kişi başvuru süreci ve kimlik doğrulama akışı (Veri Sorumlusuna Başvuru Usul ve Esasları Hakkında Tebliğ)
- Tedarikçi sözleşmelerine KVKK hükümlerinin yerleştirilmesi
Teknik Modül
- Erişim yönetimi (RBAC/ABAC), MFA ve oturum kontrolü
- Loglama, at-rest ve in-transit şifreleme, immutable yedekleme
- Veri sızıntısı önleme (DLP) ve veri sınıflandırma
- Veri ihlali müdahale planı ve bildirim hazırlığı (m.12/5)
- Sızma testi ve zafiyet yönetimi entegrasyonu
- Privacy by Design ve Privacy by Default kontrol setlerinin sistemlere yerleştirilmesi
Dokümantasyon Modülü
- Kişisel Veri İşleme Envanteri ve süreç haritaları
- Saklama ve İmha Politikası
- VERBİS kaydı, güncellemeler ve yıllık gözden geçirme
- İç yönergeler, prosedürler ve süreç tanımları
- Üst yönetim raporlamaları ve denetim kayıt setleri
Çıktı ve Teslimatlar
Proje sonunda kurum eline somut, denetimde kullanılabilir ve ileride güncellenebilir bir doküman seti teslim edilir. Tipik bir uyum projesinde teslim edilen başlıca çıktılar aşağıda yer almaktadır.
Hukuki Çıktılar
- Web sitesi, IK, müşteri ve tedarikçi süreçleri için aydınlatma metinleri
- Açık rıza beyanları ve süreç bazlı rıza yönetim akışları
- Çerez politikası ve banner yapılandırması
- İlgili kişi başvuru formu, başvuru cevap şablonları ve süreç prosedürü
- Veri işleyen sözleşmesi şablonu ve mevcut sözleşmelere KVKK ek protokolü
- Yurt dışı aktarım taahhütnameleri ve standart sözleşme örnekleri
Teknik Çıktılar
- Risk değerlendirme raporu ve önceliklendirilmiş yol haritası
- Teknik tedbir uygulama listesi ve doğrulama kayıtları
- Veri ihlali müdahale planı ve örnek bildirim dokümanları
- Erişim yetki matrisi ve gözden geçirme kayıt şablonu
- Saklama-imha tutanakları ve imha kayıt şablonları
Dokümantasyon Çıktıları
- Kişisel Veri İşleme Envanteri (Excel veya GRC araç çıktısı)
- Saklama ve İmha Politikası
- Kişisel Veri Koruma ve İşleme Politikası
- Kayıt yükümlülüğü varsa VERBİS kayıt ve güncelleme bilgileri
- Eğitim katılım kayıtları ve farkındalık raporu
- Üst yönetim sunum dosyası ve KPI raporu
Uygulama Süreci
Altı fazlı bir metodoloji izlenir. 4–10 hafta bir ön planlama aralığıdır; fazlar gerektiğinde örtüşür. Kesin süre, kapsam ve mevcut kontroller değerlendirilerek belirlenir. Müşteri tarafında her faz için belirlenen sorumlular ile haftalık takip toplantıları yapılır.
- Keşif ve PlanlamaMevcut durum analizi, kapsam tanımı, paydaş haritası, çıktı listesi ve takvim. Üst yönetim sponsorluğu ile proje resmi olarak başlatılır. Süre: 1 hafta.
- Veri Envanteri ve Akış HaritalamaDepartman görüşmeleri ile veri kategorileri, ilgili kişi grupları, hukuki dayanaklar, saklama süreleri, alıcılar ve aktarımlar belirlenir. Süre: 2-3 hafta.
- Risk DeğerlendirmesiMevcut kontroller, açıklar ve ihlal senaryoları için ISO 27005 metodolojisiyle risk skoru çıkarılır; önceliklendirilmiş yol haritası hazırlanır. Süre: 1 hafta.
- DokümantasyonAydınlatma metinleri, açık rıza setleri, politikalar, prosedürler ve sözleşme ekleri kuruma özel olarak yazılır; hukuk birimi onayına sunulur. Süre: 2 hafta.
- UygulamaTeknik tedbirler devreye alınır, çalışan farkındalık eğitimleri yürütülür, ilgili kişi başvuru süreci kurum sistemlerine yerleştirilir. Süre: 2-3 hafta.
- VERBİS ve SürdürülebilirlikKayıt yükümlülüğü varsa VERBİS kaydı tamamlanır; periyodik denetim takvimi kurulur, KPI'lar tanımlanır ve yönetim gözden geçirme süreci başlatılır. Süre: 1 hafta.
Müşteri Tarafında Beklenen Katılım
Proje süresince müşteri tarafından bir proje sahibi (genellikle Hukuk veya Bilgi Güvenliği yöneticisi) ve departman temsilcileri ayrılır. Departman görüşmeleri faz 2'de yoğunlaşır; her departmandan ortalama 2-3 saatlik birer toplantı talep edilir. Diğer fazlarda haftalık takip toplantıları yeterlidir.
Mevzuat ve İdari Para Cezaları
6698 sayılı KVKK, 12 Mart 2024 tarihli ve 32487 sayılı Resmî Gazete'de yayımlanan 7499 sayılı Kanun ile güncellenmiştir. Özellikle özel nitelikli kişisel verilerin işlenmesi (m.6) ve yurt dışına veri aktarımı (m.9) hükümleri AB GDPR çerçevesine yaklaştırılmıştır. Çalışmalarda yürürlükteki KVKK hükümleri ve Kurul rehberleri; yönetim sistemi için ISO/IEC 27701:2025, bilgi güvenliği riskleri için ISO/IEC 27005:2022 dikkate alınır. AB GDPR gereksinimleri, kurumun ilgili kapsamda olması halinde ayrıca değerlendirilir. KVKK'ya ilişkin değişiklik hükümleri 1 Haziran 2024 tarihinde yürürlüğe girmiştir.
Kanun'a aykırılık halinde uygulanan idari para cezaları m.18'de düzenlenmektedir. Aşağıdaki tabloda başlıca yükümlülükler ve aykırılık halinde uygulanacak yaptırımlar özetlenmiştir.
| Yükümlülük | İlgili Madde | Yaptırım |
|---|---|---|
| Aydınlatma yükümlülüğü | m.10 | İdari para cezası (m.18): 85.437 – 1.709.200 TL (2026) |
| Veri güvenliğine ilişkin yükümlülükler | m.12 | İdari para cezası (m.18): 256.357 – 17.092.242 TL (2026) |
| Kurul kararlarını yerine getirmeme | m.18/1-c | İdari para cezası: 427.263 – 17.092.242 TL (2026) |
| VERBİS kayıt ve bildirim ihlali | m.16 | İdari para cezası (m.18): 341.809 – 17.092.242 TL (2026) |
| Kişisel verileri hukuka aykırı işleme | TCK m.135 | 1–3 yıl hapis |
| Verileri yok etmeme | TCK m.138 | 1–2 yıl hapis |
Güncel tutarlar: İdari para cezası tutarları her yıl Resmî Gazete'de yayımlanan yeniden değerleme oranına göre güncellenir. 2026 yılı için yeniden değerleme oranı %25,49 olarak belirlenmiştir (27 Kasım 2025 tarihli ve 33090 sayılı Resmî Gazete'de yayımlanan Vergi Usul Kanunu Genel Tebliği). Yukarıdaki tutarlar bu oran ile güncellenmiş 2026 kanuni alt-üst sınırlardır. Cari tutarlar için KVKK İdari Para Cezaları sayfası esas alınmalıdır.
Eğitim Hizmeti
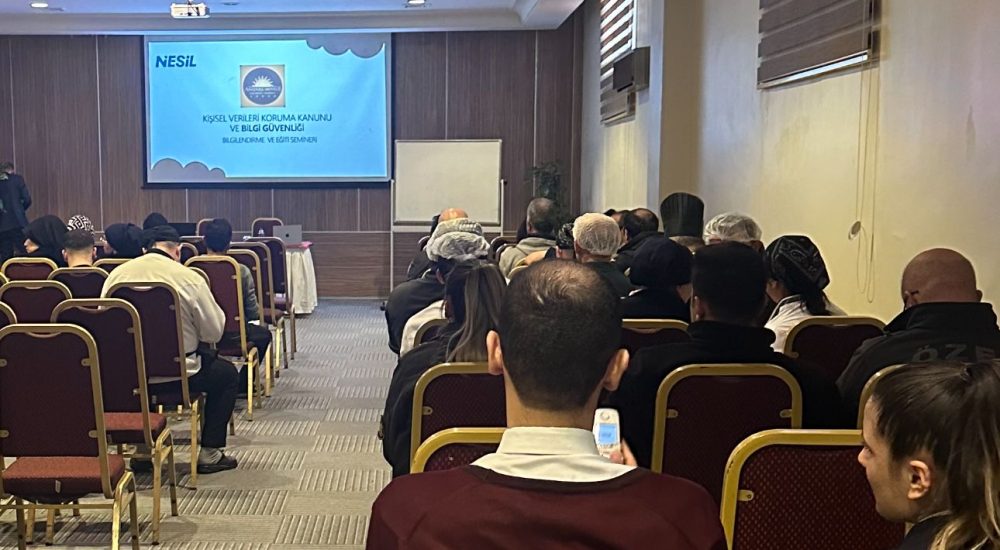
KVKK uyumunun en kırılgan bileşeni çalışan davranışıdır. Politika ve prosedürler ne kadar iyi yazılmış olursa olsun, çalışanın günlük iş akışında veriyi nasıl işlediği uyum performansını belirler. Bu nedenle eğitim, danışmanlığın ayrılmaz bir parçası olarak konumlandırılır.
Eğitim Formatları
- Yönetici brifingi: Üst yönetim ve direktörler için 60 dakikalık özet oturum; KVKK kapsamında yönetim kurulu sorumlulukları, ihlal halinde cezai risk ve raporlama yükümlülükleri.
- Çalışan farkındalık eğitimi: Tüm çalışanlara yönelik 90-120 dakikalık temel eğitim; veri sahibi hakları, açık rıza, aydınlatma, parola güvenliği, phishing ve veri ihlali bildirim akışı.
- Departman bazlı uygulama eğitimi: İK, satış, çağrı merkezi, IT ve hukuk gibi yoğun veri işleyen birimler için süreç bazlı vaka çalışmaları.
- E-learning paketi: Kurum içi LMS'e yüklenebilen, yıllık zorunlu eğitim olarak işaretlenebilen modül; sertifikalı tamamlama kayıtları.
- Phishing simülasyonu: Eğitim öncesi ve sonrası ölçüm yapılarak farkındalık etkinliği rakamsal olarak raporlanır.


Sürdürülebilirlik ve Yıllık Bakım
KVKK uyumu bir defa tamamlanan değil, sürekli işleyen bir programdır. 2025 ve 2026 yıllarında yayımlanan Kurul kararları ve yeniden değerleme oranıyla güncellenen idari para cezası tutarları periyodik olarak takip edilerek müşterilere raporlanır. Kurum büyüdükçe, yeni süreçler eklendikçe veya mevzuat değiştikçe envanterin, politikaların ve teknik tedbirlerin güncellenmesi gerekir. İlk uyum projesi tamamlandıktan sonra aşağıdaki başlıklar altında yıllık bakım hizmeti verilir.
- Mevzuat takibi: Kurul kararları, yeni rehberler ve mevzuat değişiklikleri kuruma özel etki analiziyle birlikte raporlanır.
- Periyodik iç denetim: Altı aylık veya yıllık denetim turu; mevcut uygulamanın belge düzenine uygunluğunun saha kontrolü.
- Envanter güncelleme: Yeni süreçler, yeni sistemler ve yeni veri kategorileri envantere işlenir.
- İhlal müdahale tatbikatı: Yılda bir kez ihlal senaryosu üzerinden masaüstü tatbikat; bildirim akışının gerçek koşullarda test edilmesi.
- Tedarikçi denetimi: Veri işleyen tedarikçilerin sözleşme uyumunun ve teknik tedbirlerinin gözden geçirilmesi.
- Yıllık çalışan tazeleme eğitimi: Tüm çalışanlara yönelik kısa hatırlatma modülü ve değişen mevzuatın aktarımı.
Sık Sorulan Sorular
KVKK uyum süreci ne kadar sürer?
İlk uyum çalışması için 4–10 hafta ön planlama aralığı kullanılabilir; kesin takvim kapsam, veri işleme yoğunluğu, mevcut kontroller ve kurum ekiplerinin katılımıyla belirlenir. Çok lokasyonlu veya teknik iyileştirme gerektiren projeler daha uzun sürebilir. Uyumun sürdürülmesi proje sonrasında da devam eder.
VERBİS kaydı kimler için zorunludur?
Kayıt yükümlülüğü, Kanun m.16 ile Kurulun istisna kararları birlikte değerlendirilerek belirlenir. Çalışan sayısı, bilanço, yerleşiklik ve ana faaliyet konusu önemlidir. Özel nitelikli veri işlemek tek başına her kurum için kayıt zorunluluğu doğurmaz: 2025/1572 sayılı karar, ana faaliyeti bu verileri işlemek olan belirli mikro işletmeler için de istisna getirmiştir. Kayıt istisnası diğer KVKK yükümlülüklerini kaldırmaz. Güncel istisna duyurusunu inceleyin.
Teknik tedbirlerde hangi kontroller uygulanır?
KVKK m.12 ve Kurul'un Kişisel Veri Güvenliği Rehberi kapsamında erişim yönetimi (RBAC/ABAC), MFA, oturum kontrolü, log yönetimi, at-rest ve in-transit şifreleme, immutable yedekleme, DLP, ihlal müdahale planı ve düzenli sızma testleri uygulanır. Kontrol seti kurumun olgunluğuna ve veri kategorisine göre uyarlanır.
Veri ihlali bildirimi nasıl yapılır?
Kanun m.12/5 kapsamındaki ihlali öğrenen veri sorumlusu, gecikmeden ve en geç 72 saat içinde Kurula bildirim yapmalıdır. Etkilenen kişiler belirlendikten sonra onlara da makul olan en kısa sürede bilgi verilir. 72 saat aşılmışsa gecikme gerekçesi açıklanır. Bildirim için Kurumun güncel formu ve kanalları kullanılır. 2019/10 sayılı karar ve bildirim bilgileri.
Çerez yönetiminde KVKK uyumu nasıl sağlanır?
Her çerezin amacı ve hukuki dayanağı ayrı değerlendirilir. Kurum rehberindeki açık rıza gerektirmeyen koşullara uyan çerezler ile rıza gerektiren çerezler ayrılır. Açık rızaya dayalı çerezler onaydan önce çalıştırılmamalı; kabul, ret ve tercih değiştirme seçenekleri anlaşılır ve erişilebilir olmalıdır. Önceden işaretli onay kullanılmamalıdır. Çerez Uygulamaları Hakkında Rehber.
Yurt dışına veri aktarımı koşulları nelerdir?
Kanun m.9 aşamalı bir sistem öngörür: uygun işleme şartıyla birlikte yeterlilik kararı; bunun bulunmadığı durumda kanundaki koşullarla uygun güvenceler; bunlar da sağlanamıyorsa yalnızca sayılan arızi aktarım halleri değerlendirilir. Standart sözleşme ve Kurulca onaylanan bağlayıcı şirket kuralları uygun güvence seçeneklerindendir. Açık rıza, düzenli aktarımlar için genel bir çözüm değildir. Kurumun yurt dışına aktarım açıklaması.
KVKK ve ISO 27701 ilişkisi nedir?
ISO/IEC 27701:2025, bağımsız kurulabilen veya ISO 27001 ile entegre edilebilen bir gizlilik bilgi yönetim sistemi (PIMS) standardıdır. Kişisel veri rollerini, riskleri ve kontrolleri yönetmek için bir çerçeve sağlar. ISO 27701 sertifikası tek başına KVKK uyumunu kanıtlamaz; hukuki yükümlülükler ayrıca değerlendirilir. ISO 27701 danışmanlık kapsamını inceleyin.
Aydınlatma yükümlülüğü hangi kanallarda yerine getirilir?
KVKK m.10 uyarınca veri elde edildiği her kanalda (web sitesi formları, sözleşmeler, çağrı merkezi, başvuru formları, IK süreçleri, kamera kayıtları) aydınlatma yapılmalıdır. KVKK Kurulu, kullanıcının metni okumadan onay vermesini önlemek için katmanlı aydınlatma modelini önermektedir.
Açık rıza ile meşru menfaat farkı nedir?
Açık rıza (m.5/1) belirli bir konuya ilişkin bilgilendirilmiş ve özgür iradeyle açıklanan onaydır; her zaman geri alınabilir. Meşru menfaat (m.5/2-f) veri sorumlusunun temel hak ve özgürlüklere zarar vermeyen meşru çıkarları için işlemeye olanak tanır ve denge testi (LIA) gerektirir. Hukuki dayanak seçimi süreç bazında yapılmalıdır.
KVKK danışmanlık ücreti nasıl belirlenir?
Ücretlendirme; çalışan sayısı, lokasyon sayısı, işlenen veri kategorileri, yurt dışı aktarım varlığı, sektörel düzenlemeler (BDDK, SPK, TCMB, EPDK) ve hizmet kapsamına göre değişir. Ön analiz görüşmesi ücretsizdir. Detay için KVKK Danışmanlık Ücretleri sayfasını inceleyebilirsiniz.
Resmî Kaynaklar
Bu bölüm ve SSS içerikleri 12 Eylül 2026 tarihinde kontrol edilmiştir.
Mevzuat ve Kurumsal Bağlantılar
KVKK Uyum Ön Görüşmesi · Av. İrem Genç ve Zehra Baranlı ile 30 dakika
Veri envanteri, aydınlatma ve rıza yönetimi, sözleşme uyarlamaları ve VERBİS kapsamını birlikte netleştirelim. Görüşme sonunda kurumunuza özel yol haritası ve teklif takvimi tarafınıza iletilir.